
Segurança da Informação na Saúde: Criptografia, Governança, Prontuário Eletrônico e LGPD
Dado de saúde é dos mais valiosos — para o paciente, para quem cuida dele e para quem quer roubá-lo.

Escrito e revisado por Dr. Maurício Hiroshi Yamada — Cirurgião Vascular e Endovascular | CRM-PR 21589 | RQE 18281 · 18282 · 18294 · 18295
Resposta direta: Segurança da informação se apoia em confidencialidade, integridade, autenticidade e disponibilidade. Criptografia simétrica (uma chave, rápida) e assimétrica (par de chaves pública e privada) protegem dados; a assimétrica permite a assinatura digital. Conexões seguras usam certificados emitidos por autoridades certificadoras. Governança de TI segue referências como ITIL e COBIT. Terceirize o que é de apoio, nunca a estratégia e a segurança. Desde o livro, a LGPD (2018) e a Lei do prontuário eletrônico (Lei 13.787/2018) tornaram essas práticas obrigatórias.
Um ataque que sequestra os dados de um hospital pode parar cirurgias, exames e faturamento ao mesmo tempo. Segurança da informação deixou de ser assunto do setor de TI e virou segurança do paciente.
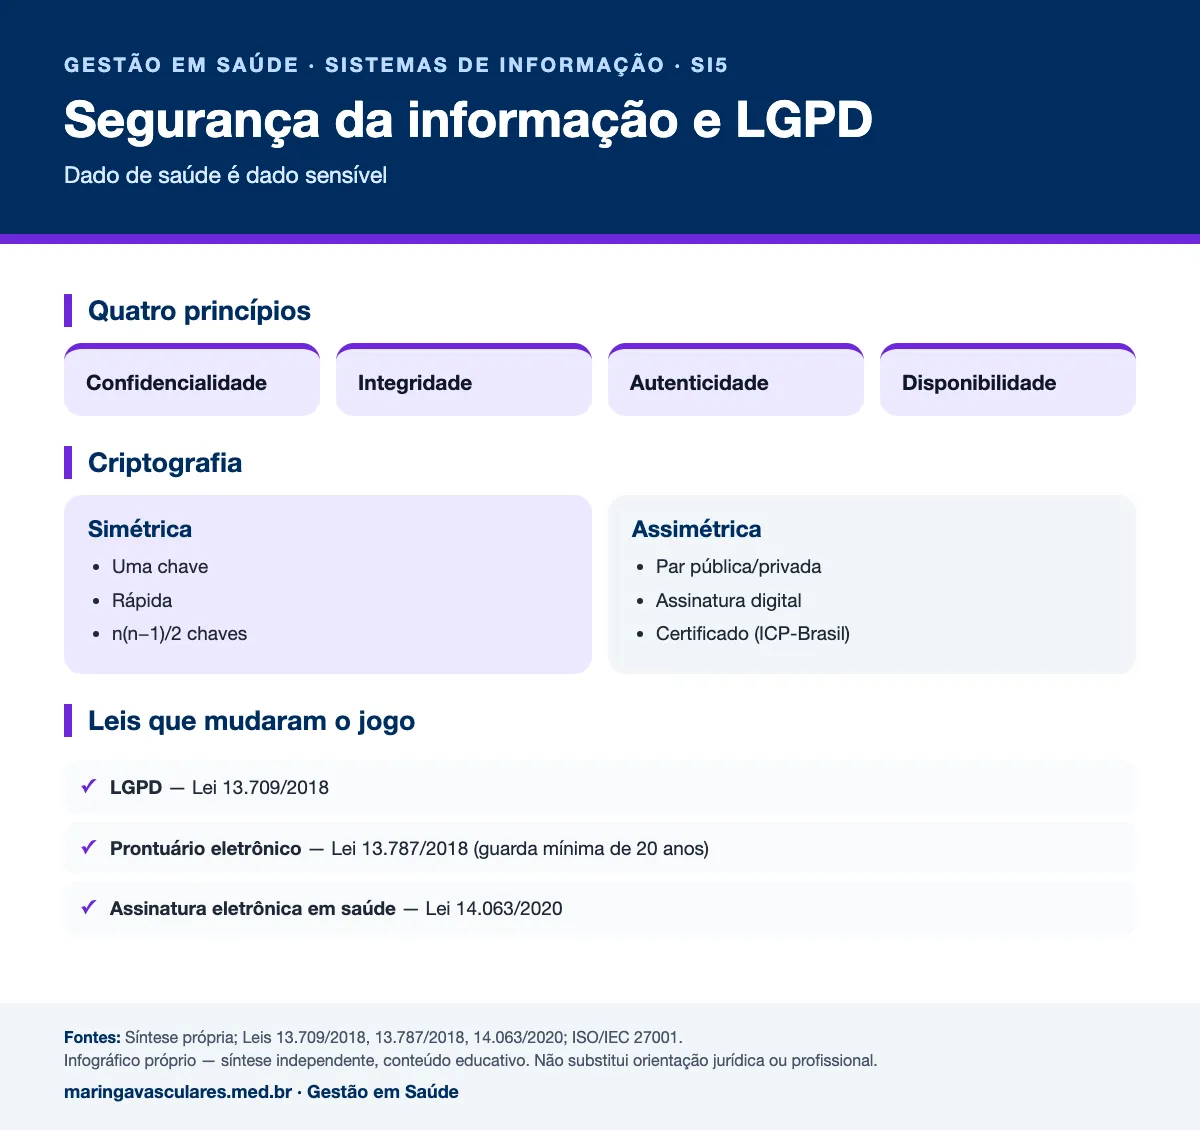
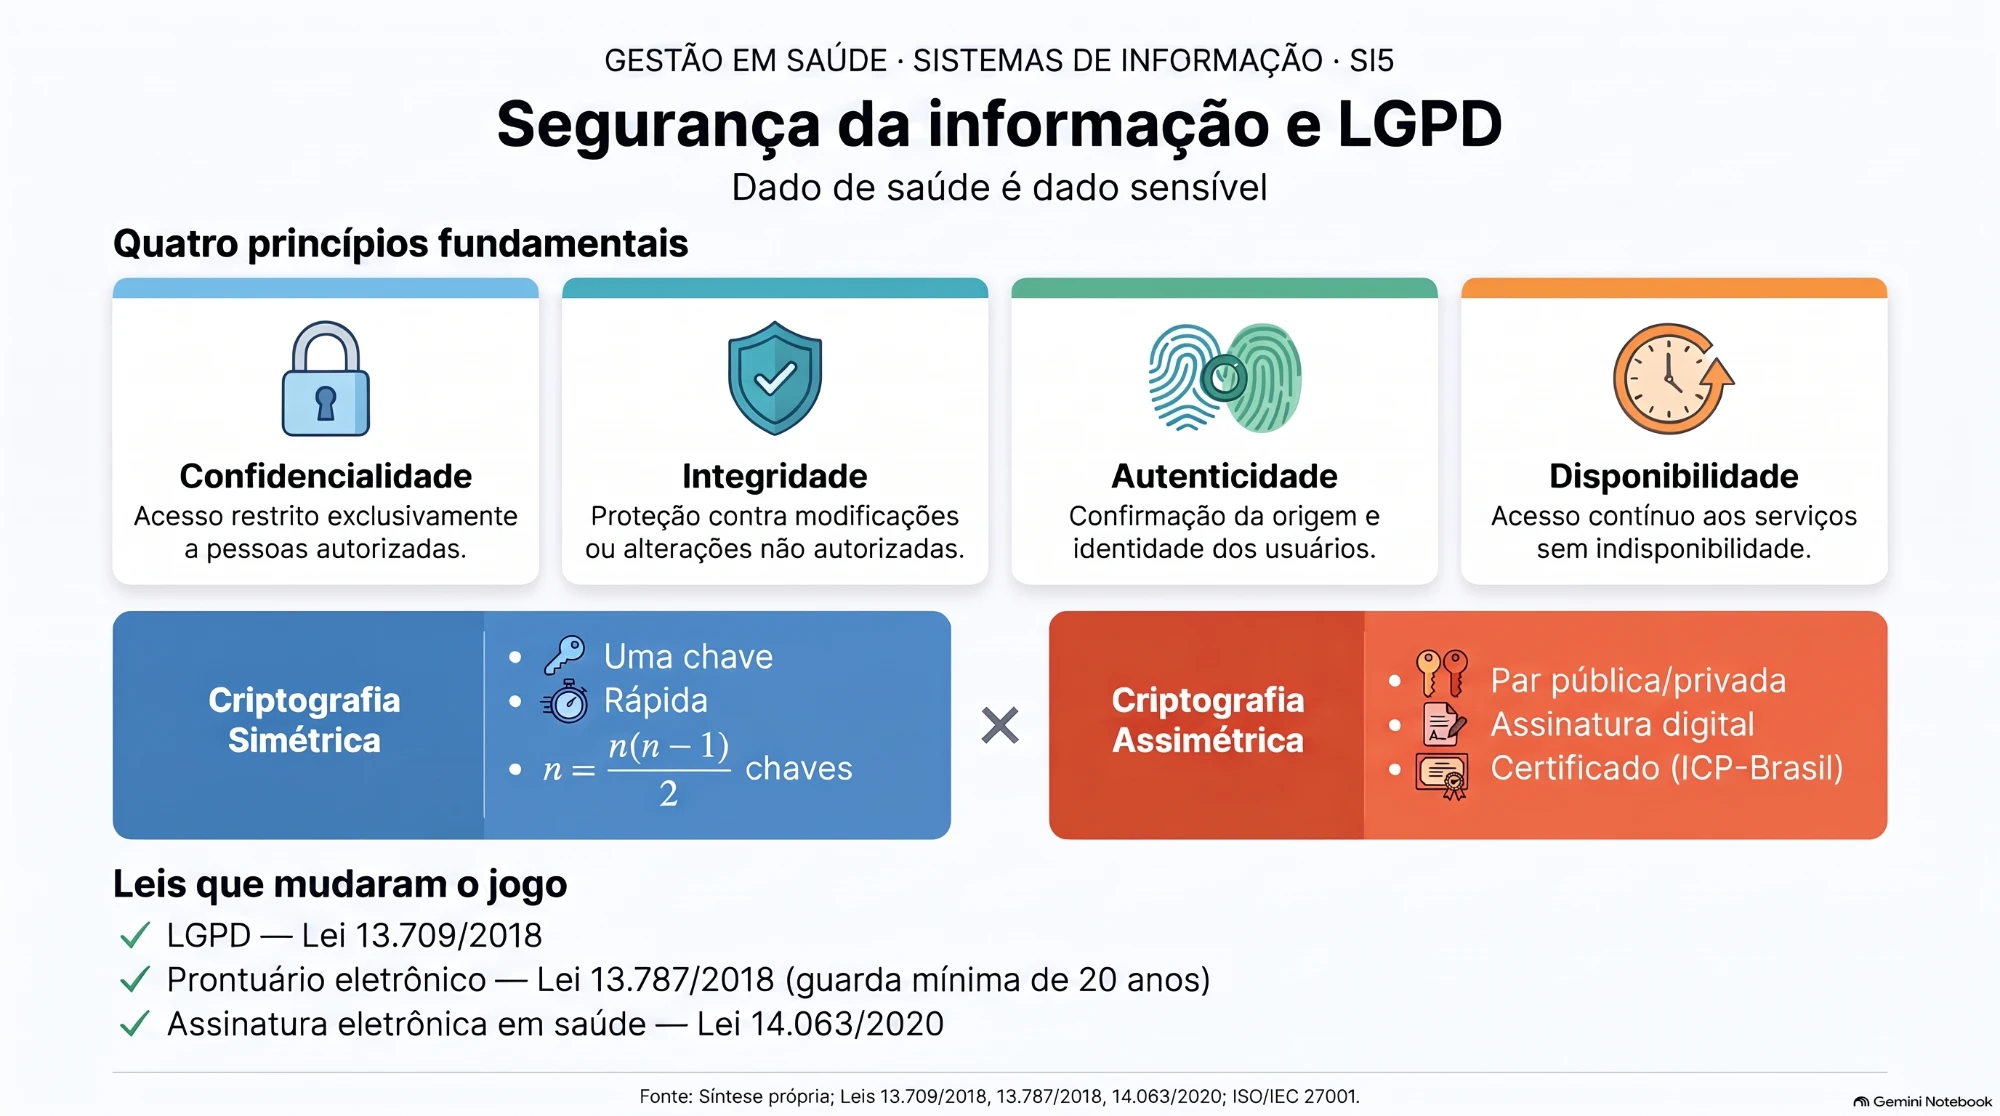
Os quatro princípios
Confidencialidade
Integridade
Autenticidade
Disponibilidade
Criptografia em duas formas
| Simétrica (chave secreta) | Assimétrica (pública e privada) | |
|---|---|---|
| Chaves | Uma, compartilhada entre as partes | Um par: a pública se divulga, a privada se guarda |
| Velocidade | Rápida | Mais lenta |
| Problema | Distribuir a chave com segurança; com n pessoas são necessárias n(n−1)/2 chaves | Garantir que a chave pública é mesmo de quem diz ser — papel das autoridades certificadoras |
| Uso típico | Cifrar grandes volumes de dados | Trocar chaves com segurança e assinar documentos digitalmente |
Síntese própria.
Assinatura digital
Governança de TI
- Princípios de governança corporativa: equidade, transparência, prestação de contas e conformidade legal.
- ITIL — boas práticas de gestão de serviços de TI (base da ISO/IEC 20000).
- COBIT — controle e alinhamento dos investimentos em TI aos objetivos do negócio.
- Sarbanes-Oxley — lei americana pós-escândalos contábeis que reforçou controles e auditoria, referência para empresas com ações nos EUA.
O que terceirizar em TI
Pode terceirizar
Não terceirize
🔄 O que mudou desde o livro (2016) — conferido em novembro de 2026
LGPD — Lei 13.709/2018
Dados de saúde são sensíveis (art. 5º, II). O tratamento para tutela da saúde por profissionais e serviços é permitido sem consentimento (art. 11, II, f), mas exige segurança, registro, transparência, comunicação de incidentes à ANPD e aos titulares e um encarregado. O compartilhamento para obter vantagem econômica é restrito (art. 11, §4º).Fonte: Lei 13.709/2018 (Planalto)
Prontuário eletrônico com base em lei
A Lei 13.787/2018 regulou a digitalização e a guarda do prontuário, com prazo mínimo de 20 anos a partir do último registro, e permitiu eliminar o papel digitalizado com os requisitos de segurança previstos. A Res. CFM 1.821/2007 e a certificação SBIS seguem como referência técnica.Fonte: Lei 13.787/2018; Res. CFM 1.821/2007
Assinatura eletrônica em saúde
A Lei 14.063/2020 definiu níveis de assinatura eletrônica e regras para documentos de saúde, como receitas; medicamentos controlados exigem assinatura qualificada (certificado ICP-Brasil).Fonte: Lei 14.063/2020
SSL deu lugar ao TLS
O protocolo SSL descrito no livro foi substituído pelo TLS (versão 1.3 desde 2018); o cadeado do navegador continua indicando conexão protegida por certificado. As normas de segurança também se atualizaram (ISO/IEC 27001:2022, ITIL 4, COBIT 2019).Fonte: IETF; ISO; Axelos; ISACA (complemento ao livro)
Em resumo
- Confidencialidade, integridade, autenticidade e disponibilidade.
- Simétrica é rápida; assimétrica permite assinatura digital.
- ITIL e COBIT orientam a governança de TI.
- Terceirize operação de apoio; nunca a estratégia e a segurança.
- LGPD, Lei 13.787/2018 e Lei 14.063/2020 tornaram as práticas obrigatórias.
Referências
- Valle AB et al. Sistemas de informações gerenciais em organizações de saúde. Rio de Janeiro: Editora FGV, 2016. (Série FGV Management — Gestão em Saúde). ISBN 978-85-225-1860-9.
- Lei 13.787/2018
- Lei 14.063/2020
- Autoridade Nacional de Proteção de Dados (ANPD)
Resumo independente, sem vínculo com a Editora FGV nem com os autores. O texto é autoral (síntese e comentário); nenhum quadro, figura ou trecho do livro foi reproduzido. Para estudo aprofundado, leia a obra original.
Perguntas Frequentes
Quais são os princípios da segurança da informação?
Clínica pequena precisa se adequar à LGPD?
Por quanto tempo o prontuário deve ser guardado?
Vai tratar um problema vascular pelo plano de saúde?
Na consulta você recebe o relatório médico, o pedido com o código do procedimento e o termo de consentimento explicado — os documentos que o plano exige para autorizar. Atendimento em Maringá com o Dr. Maurício Hiroshi Yamada.
Conhecer o consultório e os tratamentosLeia também
Tem dúvidas? Agende uma avaliação vascular
Agendar pelo WhatsApp